2. marraskuuta 2026 · 6 min lukuaika
Kaupan kylmälaite voi olla kyberhyökkäyksen kohde
Helsingin Sanomien mukaan Keskon kauppojen kylmälaitteisiin epäillään kohdistuneen hyökkäys, jossa lämpötiloja säädettiin etänä liian korkeiksi. Tapaus muistuttaa, että tietoturva ei koske vain tietokoneita ja sähköpostia.
Ismo Viitamo
Cyber Business Specialist
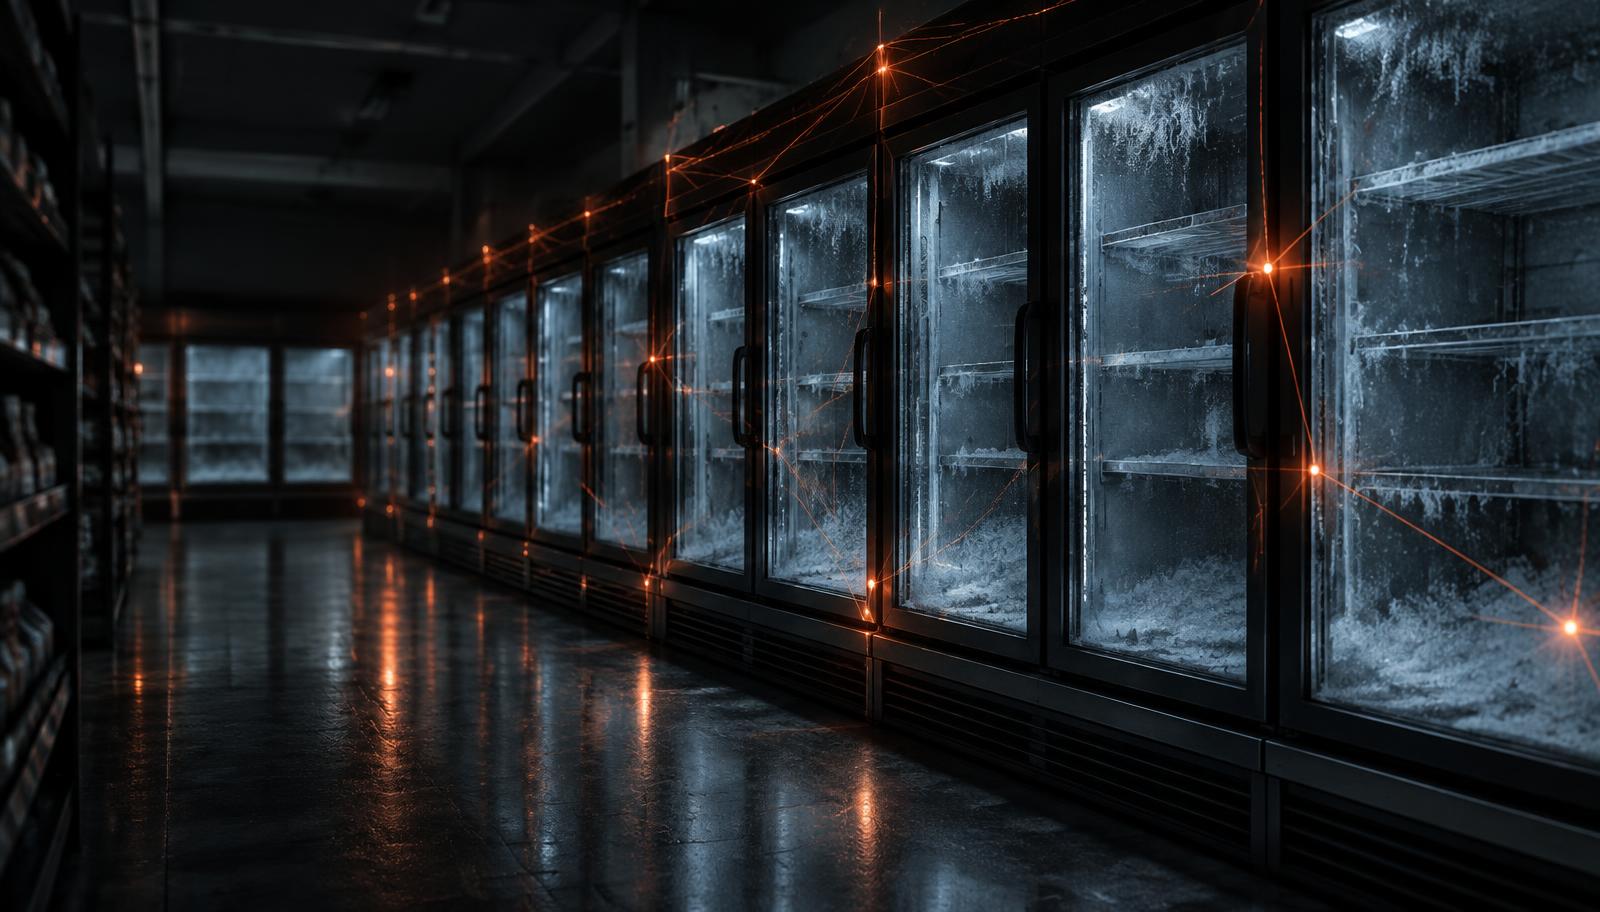
Helsingin Sanomien mukaan Keskon ruokakauppojen kylmälaitteisiin epäillään kohdistuneen kyberhyökkäys, jossa laitteiden lämpötiloja säädettiin etänä liian korkeiksi. Vastaavia iskuja on uutisoitu Ranskassa ja muualla Euroopassa lokakuusta lähtien. Ei varastettuja asiakastietoja, ei lunastusvaatimusta, ei sähköpostia: kohteena oli kylmälaitteisto eli IT:n kielellä IoT tai OT järjestelmät.
Kirjoitan tästä siksi, että tapaus on hyvä muistutus siitä, mihin tietoturva oikeasti ulottuu. Useimmissa yrityksissä ajatellaan, että kyberuhka on tietokoneiden, palvelinten ja sähköpostin asia. Sillä välin verkkoon on kytketty kymmeniä muita laitteita, joista kukaan ei vastaa tai pahimmillaan ole edes tietoinen.
Kylmälaite on ihan oikea tietokone
Nykyaikainen kylmälaiteohjain on pieni tietokone. Siinä on käyttöjärjestelmä, verkkoyhteys ja usein etähallinta, jota huoltaja käyttää toimistoltaan. Sama koskee valvontakameroita, kulunhallintaa, kiinteistöautomaatiota, paistouuneja, ostoskassajärjestelmiä ja tulostimia. Ne ovat kaikki verkossa, ja verkossa olevan laitteen voi yrittää hakkeroida mistä päin maailmaa tahansa.
Kun laite säädetään etänä väärin, seuraus ei ole digiturvaongelma vaan ruokahävikkiä, toiminnan keskeytys ja riski elintarviketurvallisuudelle.
Miksi juuri nämä laitteet ovat ongelma
- Oletustunnukset jäävät käyttöön. Laite asennetaan, se toimii, eikä tehdasasetuksia tai oletussalasanaa koskaan vaihdeta.
- Etäyhteys on toimittajalla. Huolto ja seuranta vaativat sen, mutta kukaan ei tiedä, mistä päin ja millä tunnuksella siihen kirjaudutaan.
- Päivitykset eivät kuulu kenellekään. Laitteen myy valmistaja, sen asentaa toimittaja ja sen huoltaa kolmas osapuoli. Ohjelmistopäivitys ei kuulu kenellekään näistä.
- Hälytyksiä ei ole. Palvelin kerää lokit ja hälyttää poikkeamista, kylmälaite ei kerro kenellekään, että sen asetuksia muutettiin etänä.
- Laite on hankittu kymmenen vuotta sitten. Silloin sillä ei ajateltu olevan mitään tekemistä tietoturvan kanssa.
Mitä pk-yrityksessä kannattaa selvittää
- Mitkä laitteet ovat verkossa ja kuka niistä vastaa? Listaus kannattaa tehdä, vaikka se kestäisi puoli päivää.
- Kenellä on oikeus käyttää niitä etänä? Toimittajien tunnukset ja etäyhteydet ovat niitä kohtia, jotka unohtuvat sopimuksen päätyttyä.
- Ovatko päivitykset, verkkoyhteyksien rajaukset ja poikkeamien hälytykset kunnossa? IoT-laite kuuluu verkon vierasverkkoon tai omaan segmenttiin, ei samaan verkkoon kirjanpidon tai muiden laitteiden kanssa.
Aluksi riittää kartta
Kaikkea ei tarvitse ratkaista kerralla, eikä uusia kaikkia IoT tai OT laitteita. Ensimmäinen askel on tunnistaa oman yrityksen tilanne: mitä on verkossa, kuka sillä hallitsee ja mistä sinne pääsee. Kun tilanne on tiedossa, rajaukset ja hälytykset ovat tavallista projektityötä, jonka voi tehdä yksi askel kerrallaan.
Tietoturva ei koske vain tietokoneita ja sähköpostia. Se koskee kaikkea sitä, mikä on kytketty verkkoon ja johon yrityksen arki nojaa.
Missä me tulemme mukaan
Maksuton tietoturvan itsearviointimme kertoo viidessä minuutissa, millä tasolla yrityksenne perusasiat ovat, myös verkkojen rajauksissa ja laitteiden hallinnassa. Se ei sido mihinkään, eikä kukaan ota yhteyttä ellei itse pyydä. Aloita osoitteesta aitocyber.ai/kartoitus.
Jos kartoituksen jälkeen haluatte apua, AITOProtect hoitaa jatkuvan valvonnan ja poikkeamien hälytykset. AITOStorage pitää kriittisen tiedon varmuuskopiot Suomessa. AITOPro asiantuntijapalvelut auttavat verkkojen segmentoinnissa ja laitteiden etäyhteyksien hallinnassa. Voitte myös laittakaa viestiä osoitteeseen tuki@aitocyber.ai, niin käydään tilanne läpi sitoumuksetta.
Seuraava askel